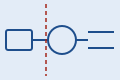
La méthode
La démarche part d’un diagramme de flux de données (DFD) : processus, magasins de données, flux, entités externes, et frontières de confiance là où le niveau de privilège change. Ce schéma sert de support à la recherche des menaces, plutôt que de partir d’une liste abstraite d’attaques.
La grille STRIDE (Spoofing, Tampering, Repudiation, Information disclosure, Denial of service, Elevation of privilege), proposée par Microsoft, aide à balayer systématiquement les menaces possibles sur chaque élément du diagramme. D’autres grilles existent pour des besoins spécifiques, comme LINDDUN pour la vie privée.
Pour des menaces plus complexes, un arbre d’attaque détaille les étapes qu’un attaquant doit franchir pour atteindre son objectif, avec des portes ET/OU comme un arbre de défaillance. La modélisation des menaces s’articule avec la base MITRE ATT&CK, qui catalogue les techniques d’attaque observées.
Quand l’utiliser
- Conception d’une application, d’une API ou d’une architecture, avant ou pendant le développement.
- Revue de sécurité d’un système existant, pour identifier les angles morts.
- Comme entrée aux ateliers 3 et 4 d’EBIOS RM, pour détailler les scénarios opérationnels.
Points d’attention
- Un diagramme trop détaillé ou trop grossier rend l’exercice inefficace : viser le niveau des composants, pas du code.
- La modélisation des menaces couvre un système ou une application ; elle ne remplace pas une analyse de risques organisationnelle comme EBIOS RM.
- À refaire à chaque évolution significative de l’architecture, pas une fois pour toutes.
Étapes
- Dessiner le diagramme de flux de données : composants, flux, magasins de données, entités externes.
- Placer les frontières de confiance, là où changent les privilèges ou le niveau de confiance.
- Pour chaque élément traversant une frontière, appliquer la grille STRIDE et lister les menaces plausibles.
- Prioriser les menaces selon leur impact et leur facilité d’exploitation.
- Définir des mesures d’atténuation et vérifier qu’elles sont bien implémentées.
Outils de modélisation des menaces
Liste issue du catalogue Aurorisk, liens contrôlés le 2026-09-26. Les accès gratuits établis sont listés en premier ; les informations inconnues sont indiquées.
| Outil | Source · licence · accès | Portée | Description |
|---|---|---|---|
| MITRE ATT&CK Navigator ↗ | Association ou fondationOpen sourceGratuit | États-Unis | Cartographier les techniques d’attaque. |
| OWASP Threat Dragon ↗ | Association ou fondationOpen sourceGratuit | International | Modélisation de menaces (STRIDE, LINDDUN…), bureau ou web. |
Normes et références
- STRIDE (Microsoft)
- MITRE ATT&CK
- LINDDUN (vie privée)